Безопасность
Как защищены ваши базы 1С, доступы, пароли и данные
База 1С остаётся на вашем компьютере, доступ к данным и операциям включается отдельно для каждой базы, а все пароли, API-ключи и реквизиты защищены криптографически.
01 / Права и доступ к данным 1С
Вы решаете, видит ли агент только код или может обращаться к данным базы
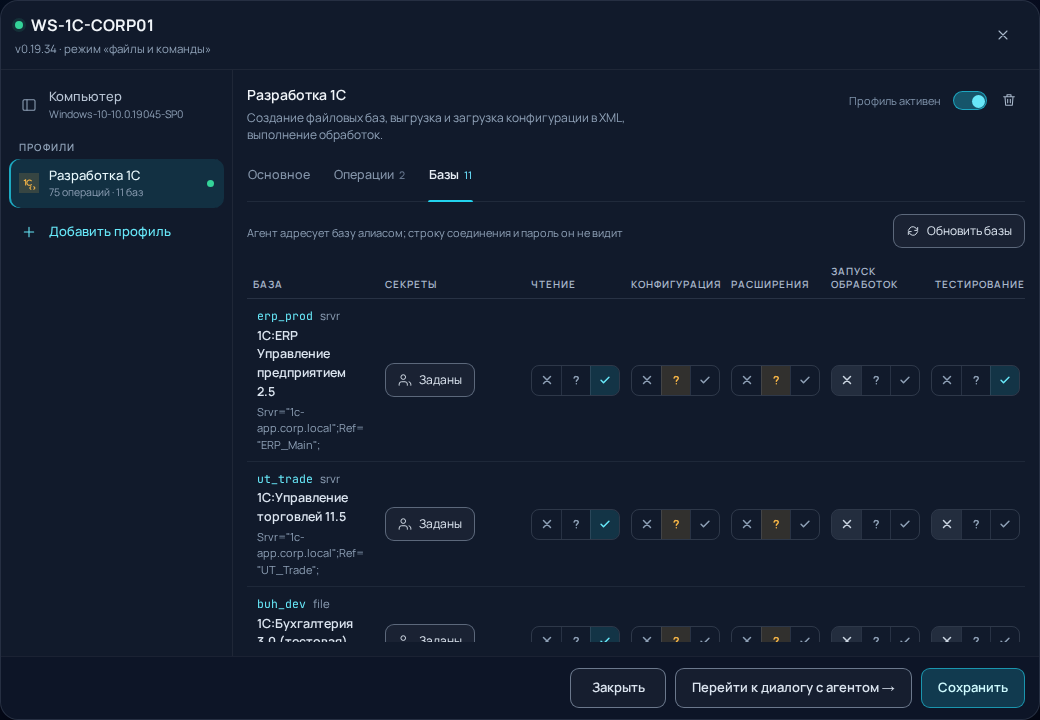
Базу 1С не нужно выгружать в облако. В личном кабинете настраиваются права по каждой информационной базе и режим работы с данными.
Переключатель «Доступ к данным»
По умолчанию при разработке агент работает только с метаданными и структурой конфигурации. Запросы к реальным данным базы выполняются только если вы сами включили галочку «Доступ к данным» (а владелец корпоративного аккаунта может отключить её для всей команды).
5 раздельных контуров прав на каждую базу
Чтение, изменение конфигурации, расширения, запуск обработок и тестирование настраиваются независимо: «разрешено», «спрашивать подтверждение в чате» или «запрещено».
Никаких произвольных команд и скрытые пароли баз
Агент не имеет свободной командной строки на ПК — ему доступен только закрытый перечень операций подключённых профилей (1С, Git) с отдельными разрешениями и подтверждением в чате (HITL). Обращение к базе идёт по короткому псевдониму (например, erp_prod) без передачи логина и пароля.
02 / Обезличивание на границе ИИ
Посмотрите вживую, как скрываются данные перед отправкой в модель
Даже когда в запрос попадают реальные документы, выгрузки 1С или логи, система автоматически заменяет ФИО, компании, ИНН/ОГРН, паспорта, счета и пароли на криптографические маркеры.
Что вводите вы
Исходный текстВыберите пример выше или отредактируйте текст — правое окно обновится автоматически.
Что видит ИИ-модель
Внешняя модель работает только с маркерами, а при получении ответа наш сервер внутри РФ автоматически подставляет вам исходные значения обратно.
03 / Защита секретов, базы данных и сети
Как хранятся пароли, ключи API и как изолированы сессии
Ни один пароль или токен не хранится в открытом виде, а ключи шифрования отделены от базы данных.
-
01
Шифрование паролей, токенов и API-ключей
Ключи вне БД и бэкаповПароли пользователей хранятся в виде необратимых хешей (
PBKDF2-SHA256), токены подключённых компьютеров — только как криптографический отпечатокSHA-256. Все пароли баз 1С, ключи почты, ЭДО, трекеров и внешних API шифруются на уровне поля БД (AES + HMAC), а мастер-ключ хранится в защищённом хранилище ключей отдельно от базы данных и резервных копий. -
02
Защищённый канал связи без открытия портов
TLS 1.3 · Прямая секретностьОбработка 1С и десктоп-клиент сами устанавливают исходящее соединение с платформой по протоколу TLS 1.3 / 1.2 с прямой секретностью сессий (PFS). Открывать внешние порты в корпоративном файрволе не нужно, а перехваченный трафик невозможно расшифровать даже ретроспективно.
-
03
Строгая изоляция аккаунтов и контейнеров
Изолированная средаНа каждом запросе проверяется сквозная цепочка прав: владелец, организация и конкретный объект. Выполнение вспомогательного кода и обработка файлов каждой сессии происходят в отдельном изолированном Docker-контейнере с жёсткими квотами ресурсов, без доступа к соседним сессиям и секретам сервера.
-
04
Аудит всех операций и мгновенный отзыв доступа
Журнал на ПК и сервереВсе входы, изменения настроек доступа, вызовы инструментов агента и обращения к компьютеру фиксируются в журнале. Любой токен сотрудника, подключённый компьютер или интеграцию можно отключить в один клик с немедленным прекращением доступа.
04 / 152-ФЗ и размещение в РФ
Хранение данных в России и гибкие варианты подключения
Первичная запись, хранение и обработка данных выполняются на территории РФ в дата-центре Yandex Cloud (ru-central1), аттестованном по высшему уровню защищённости.
УЗ-1 · РФ
ЦОД в РФ: соответствие 152-ФЗ, ПП № 1119, приказу ФСТЭК № 21, ГОСТ Р 57580 и ISO 27001
Инференс в РФ
Выделенный инференс мощных моделей на GPU-кластерах в ЦОД РФ (Selectel, Yandex Cloud) без выхода трафика за рубеж
0 % в обучение
Запросы, код 1С и документы никогда не используются для дообучения внешних моделей
On-Premise
Облако РФ, выделенный изолированный сервер под компанию или установка в ваш закрытый контур
Где физически хранятся данные и резервные копии?
Все рабочие базы данных, файлы сессий и поисковые индексы размещены в российских дата-центрах Yandex Cloud (Москва, ru-central1). Секреты и ключи подключений дополнительно зашифрованы с хранением мастер-ключа в отдельном защищённом хранилище ключей.
Как контролируются действия агента в 1С и подключённых сервисах?
Для каждого контура базы 1С и каждой операции во внешних сервисах (почта, ЭДО, трекеры, SSH) можно включить обязательное подтверждение в чате. Пока вы не нажмёте «Подтвердить», агент не выполнит изменяющее действие.
Какие документы заключаются с корпоративными клиентами?
Работаем по договору с российским юридическим лицом и ЭДО, подписываем NDA и поручение на обработку персональных данных (ч. 3 ст. 6 152-ФЗ), а для службы безопасности предоставляем подробную архитектурную справку.
Можно ли работать полностью без передачи запросов за рубеж?
Да. Доступен выделенный инференс современных открытых моделей на GPU-серверах в российских дата-центрах (Selectel, Yandex Cloud), подключение собственных корпоративных LLM-шлюзов и прокси во внутреннюю сеть либо полное развёртывание на ваших серверах (On-Premise).
05 / Сравнение подходов
Почему Aether Lab безопаснее обычных ИИ-агентов на ПК
Чем работа через платформу отличается от личного использования Cursor, Claude Code или Codex на компьютере разработчика.
Нужна архитектурная справка для ИБ или закрытый контур?
Пришлём подробное описание архитектуры защиты, проведём техническое демо и поможем выбрать вариант размещения — от облака РФ до On-Premise на ваших серверах.